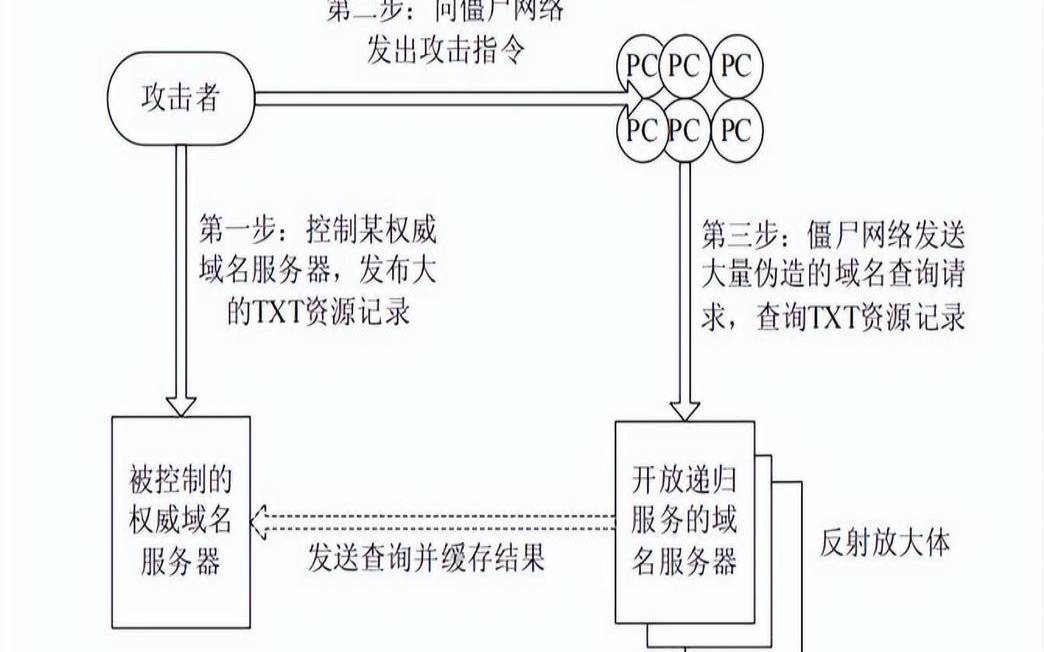

DDoS(DistributedDenialofService,分布式拒绝服务)攻击是一种常见的网络安全威胁,其具有多方参与、大流量攻击和难以防范等特点。本文将对DDoS攻击的特点进行深入剖析,并探讨相应的防范措施,以帮助读者更好地理解和防范这一威胁形式。
DDoS攻击通常由多个来源发起攻击,这些来源可以是来自全球各地的感染了僵尸网络(Botnet)的计算机、物联网设备或其他网络节点。攻击者利用这些被控制的设备发起大规模攻击,使目标服务器或网络不堪重负,从而造成服务不可用。

由于DDoS攻击的多方参与和大流量特点,使得其相对难以防范。攻击者可以通过不断改变攻击手法、利用分布式的攻击节点以及伪装攻击流量等方式,使防御人员难以及时有效地应对和防范。此外,一些新型的DDoS攻击手法也可能会规避传统的防护手段。
针对DDoS攻击,可以采取一系列的防范措施,包括使用DDoS防护设备、部署流量清洗服务、优化网络架构、实施访问控制策略等。同时,定期进行安全漏洞扫描和强化网络安全意识培训也是防范DDoS攻击的重要手段。
DDoS攻击具有多方参与、大流量攻击和难以防范等特点,对网络安全造成严重威胁。为了有效应对DDoS攻击,组织和个人需要认清其特点,并采取相应的防范措施,以保障网络的安全稳定运行。
本文来源:独立服务器--深度剖析DDoS攻击的特点及防范措施(ddos攻击主要表现出的特点)
本文地址:https://www.idcbaba.com/duli/5963.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。


