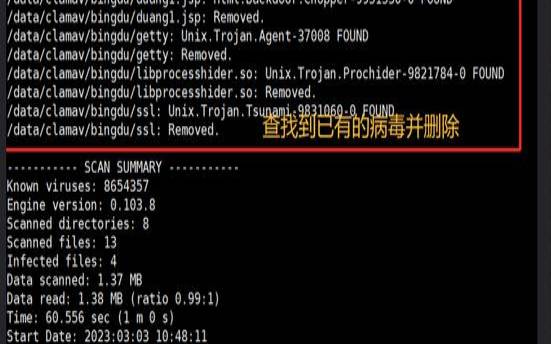

随着云计算和容器技术的不断发展,越来越多的企业开始将应用程序和服务部署在容器中。容器技术可以提供更高的可移植性、可扩展性和灵活性,但同时也带来了新的安全挑战。容器中的漏洞和安全问题可能会导致数据泄露、系统瘫痪等严重后果。构建高安全性的Linux容器漏洞扫描与容器镜像安全是非常重要的。
容器漏洞扫描是指对容器中的软件组件进行安全检查和漏洞扫描的过程。容器漏洞扫描可以识别容器镜像中存在的漏洞和安全问题,并提供建议和修复措施。容器镜像安全是指在构建和部署容器镜像时采取的安全措施,以确保镜像中的软件组件没有漏洞和安全问题。
构建高安全性的Linux容器漏洞扫描与容器镜像安全需要以下步骤:
第一步:选择安全性较高的容器镜像
容器镜像是构建容器的基础,因此选择安全性较高的容器镜像非常重要。建议选择官方镜像或经过验证的第三方镜像,避免使用未知来源的镜像。

容器镜像中的软件组件可能存在漏洞和安全问题,因此需要定期更新容器镜像和软件组件。建议使用自动化工具来监视和更新容器镜像和软件组件。
第三步:使用容器漏洞扫描工具
容器漏洞扫描工具可以帮助识别容器镜像中存在的漏洞和安全问题,并提供建议和修复措施。建议使用开源的容器漏洞扫描工具,如Clair、Anchore等。
第四步:限制容器的权限和访问
容器中的应用程序和服务可能会访问敏感数据和系统资源,因此需要限制容器的权限和访问。建议使用Linux安全模块如SELinux和AppArmor限制容器的权限和访问。
第五步:加强容器镜像和容器的网络安全
容器镜像和容器的网络安全也是构建高安全性的Linux容器漏洞扫描与容器镜像安全的重要方面。建议使用网络隔离和防火墙来保护容器的网络安全。
构建高安全性的Linux容器漏洞扫描与容器镜像安全需要综合考虑容器镜像、软件组件、容器漏洞扫描工具、权限和访问、网络安全等多个方面。企业应该根据自己的需求和实际情况选择相应的安全措施,确保容器环境的安全性和稳定性。


本文来源:独立服务器--linux服务器漏洞扫描
本文地址:https://www.idcbaba.com/duli/6010.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。