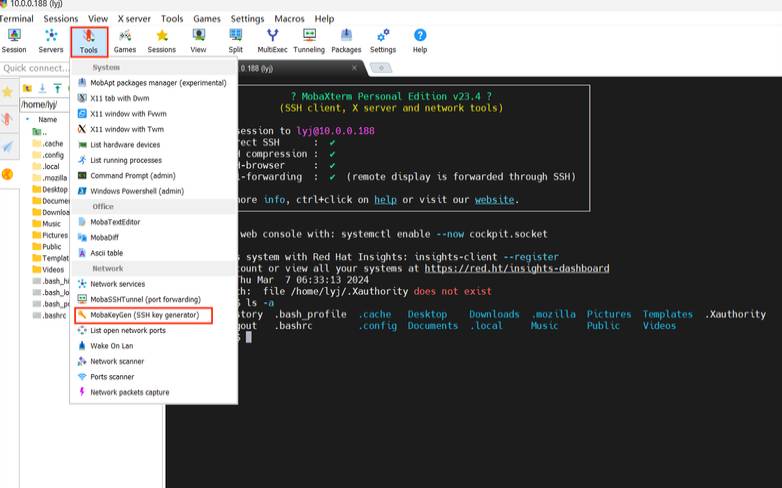

SSH是Linux系统中常用的远程登录和文件传输工具,为了简化登录过程并提高工作效率,我们可以配置SSH免密登录。
本文将详细介绍如何在Linux系统中实现SSH免密登录。
要实现SSH免密登录,首先需要在本地计算机上生成一对SSH密钥。
可以使用SSH-keygen命令生成密钥对:
运行此命令后,系统会提示你输入私钥文件的保存路径和文件名(默认为),以及设置私钥的密码(可选)。
在生成密钥对后,需要将公钥添加到远程服务器的文件中。
这样,当我们尝试通过SSH连接远程服务器时,服务器可以通过验证公钥来确认我们的身份。

其中,是远程服务器的用户名,是远程服务器的地址。
在将公钥添加到远程服务器后,尝试使用SSH连接远程服务器:
如果一切顺利,你应该可以在不输入密码的情况下登录到远程服务器。
4.1Permissiondenied(publickey)
如果在尝试SSH免密登录时遇到此错误,可能是因为以下原因:
- 公钥未正确添加到远程服务器的文件中。请确保已按照本文的第2步操作。
- 公钥文件或SSH目录的权限设置不正确。请确保远程服务器上的目录的权限为700(),文件的权限为600()。
4.2远程服务器的SSH配置问题
如果仍无法实现SSH免密登录,请检查远程服务器的SSH配置文件(通常位于)。
如有需要,请修改配置文件并重新启动SSH服务(或)。
通过配置SSH免密登录,我们可以实现便捷高效的远程操作。
本文详细介绍了Linux系统中SSH免密登录的配置过程,包括生成密钥对、将公钥添加到远程服务器以及验证和排错。
本文来源:独立服务器--linuxssh免密码登录配置(ssh无密码验证配置)
本文地址:https://www.idcbaba.com/duli/6073.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。


