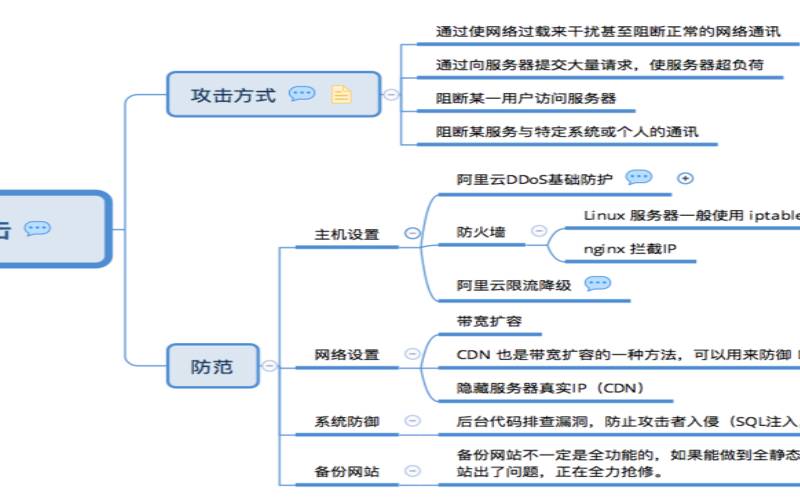

DDoS攻击使黑客能够用虚假流量淹没网络或服务器。过多的流量会使资源过载并中断连接,从而阻止系统处理真正的用户请求。服务变得不可用,目标公司遭受长时间停机、收入损失和客户不满意。本文介绍了企业如何防止DDoS攻击并领先于潜在的黑客。我们在下面展示的做法有助于最大限度地减少DDoS的影响并确保从攻击尝试中快速恢复。
DDoS(分布式拒绝服务)是一种网络攻击,旨在通过用虚假流量淹没系统来使网络、服务或服务器崩溃。消息、连接请求或数据包的突然激增使目标的基础设施不堪重负,并导致系统变慢或崩溃。
虽然一些黑客使用DDoS攻击勒索企业支付赎金(类似于勒索软件),但DDoS背后更常见的动机是:
DDoS攻击对各种规模的企业都是一种威胁,从财富500强公司到小型电子零售商。据统计,DDoS黑客最常针对:
攻击者通常使用僵尸网络来引发DDoS。僵尸网络是在攻击者控制下的受恶意软件感染的计算机、移动设备和物联网小工具的链接网络。黑客使用这些“僵尸”设备向目标网站或服务器的IP地址发送过多的请求。
一旦僵尸网络发送了足够多的请求,在线服务(电子邮件、网站、Web应用程序等)就会变慢或失败。根据Radware报告,以下是DDoS攻击的平均长度:
虽然DDoS通常不会直接导致数据泄露或泄露,但受害者会花费时间和金钱让服务重新上线。业务损失、购物车被遗弃、用户沮丧和名誉受损是未能阻止DDoS攻击的常见后果。
虽然所有DDoS攻击的目的都是使活动过多的系统不堪重负,但黑客有不同的策略来导致分布式拒绝服务。
这三种方法依赖于不同的技术,但熟练的黑客可以使用所有三种策略来压倒一个目标。
应用程序层攻击针对并破坏特定应用程序,而不是整个网络。黑客生成大量HTTP请求,耗尽了目标服务器的响应能力。
网络安全专家以每秒请求数(?RPS?)衡量应用层攻击。这些攻击的常见目标包括:
试图阻止这种类型的DDoS攻击具有挑战性,因为安全团队经常难以区分合法和恶意的HTTP请求。与其他DDoS策略相比,这些攻击使用的资源更少,一些黑客甚至可以仅使用单个设备来编排应用层攻击。
应用级DDoS的另一个常见名称是第7层攻击。
协议DDoS攻击(或网络层攻击)利用了管理互联网通信的协议或程序中的弱点。虽然应用程序级DDoS针对特定应用程序,但协议攻击的目标是降低整个网络的速度。
两种最常见的基于协议的DDoS攻击是:
网络安全专家以每秒数据包(?PPS?)或每秒比特数(?BPS?)来衡量协议攻击。协议DDoS如此普遍的主要原因是这些攻击可以轻松绕过配置不当的防火墙。
基于容量的DDoS攻击通过虚假数据请求消耗目标的可用带宽并造成网络拥塞。攻击者的流量阻止合法用户访问服务,阻止流量流入或流出。
最常见的容量DDoS攻击类型是:
所有体积攻击都依赖于僵尸网络。黑客使用大量受恶意软件感染的设备来导致流量激增并耗尽所有可用带宽。容量攻击是最常见的DDoS类型。
防止DDoS攻击的7个最佳实践
虽然没有办法阻止黑客尝试造成DDoS,但适当的计划和主动措施可以降低攻击的风险和潜在影响。
您的安全团队应制定事件响应计划,以确保员工在发生DDoS时迅速有效地做出响应。该计划应包括:

网络安全对于阻止任何DDoS攻击企图至关重要。由于攻击只有在黑客有足够的时间堆积请求时才会产生影响,因此及早识别DDoS的能力对于控制爆炸半径至关重要。
您可以依靠以下类型的网络安全来保护您的企业免受DDoS攻击:
防御DDoS攻击还需要高水平的网络基础设施安全性。保护网络设备使您能够为流量高峰准备硬件(路由器、负载平衡器、域名系统(DNS)等)。
依赖多个分布式服务器使得黑客很难同时攻击所有服务器。如果攻击者在单个托管设备上启动成功的DDoS,其他服务器将不受影响并承担额外的流量,直到目标系统重新上线。
您应该在不同地区的数据中心和托管设施中托管服务器,以确保您没有任何网络瓶颈或单点故障。您还可以使用内容交付网络(CDN)。由于DDoS攻击通过使服务器过载来工作,因此CDN可以在多个分布式服务器之间平均分担负载。
如果您的安全团队能够快速识别DDoS攻击的特征,您就可以及时采取行动并减轻损失。
请记住,并非所有DDoS攻击都伴随着高流量。持续时间短的小批量攻击通常作为随机事件而受到关注。这些攻击可能是对更危险的破坏(例如勒索软件)的测试或转移。因此,检测少量攻击与识别成熟的DDoS一样重要。
考虑组织一个安全意识培训计划,让全体员工了解DDoS攻击的迹象。这样,您无需等待安全团队成员发现警告标志。
使用持续监控(CM)实时分析流量是检测DDoS活动痕迹的绝佳方法。CM的好处是:
根据设置,CM工具会在出现问题时联系管理员,或者按照预定义脚本的响应说明进行操作。
DDoS攻击背后的黑客可能会向您网络上的每台设备发送请求以扩大影响。您的安全团队可以通过限制设备之间的网络广播来应对这种策略。
限制(或在可能的情况下关闭)广播转发是破坏大量DDoS尝试的有效方法。在可能的情况下,您还可以考虑指示员工禁用echo和Chargen服务。
虽然使用本地硬件和软件来应对DDoS威胁至关重要,但基于云的缓解没有相同的容量限制。基于云的保护可以轻松扩展和处理大型DDoS攻击。
您可以选择将DDoS防护外包给云提供商。与第三方供应商合作的一些主要好处是:
在设置基于云的DDoS保护时,企业通常有两种选择:
如果您的内部团队拥有必要的专业知识,您可能不需要仅仅依靠云提供商来提供基于云的DDoS保护。您可以设置混合或多云环境并组织流量以获得与按需或始终在线DDoS保护相同的效果。
DDoS威胁不仅变得更加危险,而且攻击的数量也在增加。专家预测,到2023年,每年DDoS尝试的平均次数将上升到1540万次。该数字表明几乎每个企业都会在某个时候面临DDoS,因此为这种攻击类型做准备应该是您安全待办事项列表的首要任务。
本文来源:国外服务器--如何减少DDoS攻击并确保从攻击后快速恢复(如何减少攻击性)
本文地址:https://www.idcbaba.com/guowai/6197.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。


