
DDoS攻击由各种犯罪程序员、犯罪团伙甚至政府机构实施。这种情况可能看起来像DDoS攻击,当它只是框架执行中的计划外失误,在无助的编码、缺少补丁或框架不稳定的情况下。
在传送拒绝管理攻击(DDoS)期间,许多受感染的PC框架攻击目标并放弃对目标资产客户的管理。目标可以是工作人员、站点或其他组织资产。如果目标框架被接近的消息、组织请求或变形的包装包裹所淹没,它可能会退缩甚至关闭,从而拒绝向其真实客户或框架提供帮助。
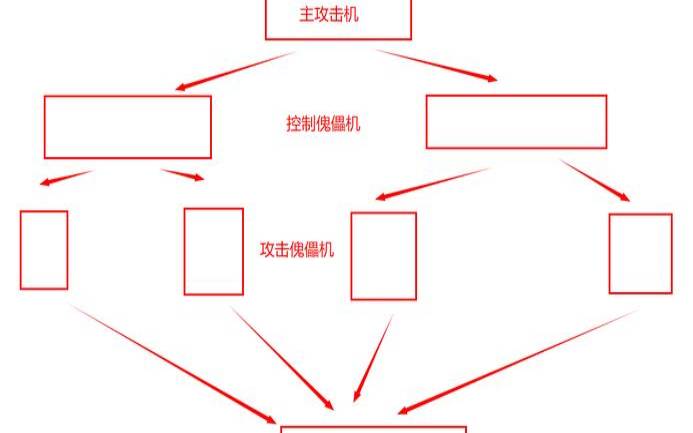
在一般的DDoS攻击中,攻击者滥用一个PC框架的弱点,使其成为DDoS王牌。攻击王牌框架识别其他弱框架并通过使用恶意软件污染它们或通过诸如推测广泛使用的框架或小工具上的默认秘密词等策略绕过验证控制来监督它们。
受网关破坏者严重影响的PC或组织小工具被称为僵尸或机器人。攻击者让所谓的命令和控制工作者来命令机器人的组织,也称为僵尸网络。负责僵尸网络的个人被称为Botmaster。该术语同样被用来暗示加入僵尸网络的主要框架,因为它被用来控制僵尸网络中不同框架的传播和行动。
几乎可以使用任意数量的僵尸程序来形成僵尸网络;拥有数万个集线器的僵尸网络越来越普遍。它们的大小可能没有最大断点。一旦僵尸网络被收集,攻击者就可以使用受感染设备产生的流量来淹没目标区域并使其离线。
DDoS攻击的目标通常不是唯一的受害者,因为DDoS攻击包括并影响许多小工具。尽管它们不是主要目标,但用于将有害流量路由到目标的小工具同样可能会受到贬低管理。
存在三种基本类型的DDoS攻击:
这些攻击通过使用包裹洪水来烧毁可访问的数据传输,从而使指定资产负担过重。空间名称系统强化攻击在尝试联系DNS工作人员时使用目标计算机的Internet协议(IP)地址。在那之后,工人用他们的反应压倒目标。
这种客观的组织层或传输层约定利用约定中的缺陷来压倒指定的资产。例如,SYN洪水攻击将目标IP发送到使用模仿源IP地址的大量“介绍性关联需求”包裹。不断涌现的请求使TCP握手无法完成,该握手由涉及多个协议命令的握手组成。
在这里,应用程序管理或信息库因大量使用调用而不堪重负。包裹的浸泡会导致拒绝管理。这方面的一个例子是超文本传输协议(HTTP)泛洪攻击,可以将其与一次又一次地恢复大量页面进行比较。
有时称为第7层DDoS攻击(指OSI模型的第七层),这些攻击旨在使目标无法执行其服务。攻击针对互联网站点页面由工作人员生成并通过HTTP请求传输的层。在客户方面,单个HTTP请求的计算量不大,但对于目标工作人员来说,它通常很麻烦,因为工作人员经常堆叠许多记录并运行信息库查询以创建一个互联网页面。第7层攻击很难被屏蔽,因为它往往难以将有害流量与真实流量区分开来。一些更简单的执行可能会到达一个对IP位置、引荐来源和客户专家具有类似攻击范围的URL。
常规攻击,也称为状态疲劳攻击,会通过过度吞噬工人资产或可能是防火墙和负载平衡器等组织设备的资产而导致援助中断。约定攻击利用约定堆栈的第3层和第4层中的缺陷来传递被阻止的目标。专家收到邀请,继续拿到包裹,并在将包裹放在前面之前坐稳等待确认。
那时,专家在没有确认的情况下收到更多捆绑请求,直到他们无法再传送捆绑包,他们变得不知所措,并且要求开始得不到答复。像这样的攻击利用了TCP握手,通过这种方法,两台PC通过从虚假源IP地址发送SYN包作为介绍性连接请求来启动组织关联。目标机器对每个关联请求作出反应,并在握手的最后一步中保持紧绷状态,这从未发生过,在此过程中耗尽了目标的资产。
此类攻击试图通过消耗所有可用带宽来阻止从目标到更大Internet的传输。大量信息是通过利用一种强化或另一种方法来创建巨大流量的,例如,通过使用僵尸网络,从目标发送出去。在讽刺IP地址的帮助下,可以向具有此人地址(即官方IP地址)的开放DNS工作人员发送请求。届时,开放的DNS工作人员将做出响应。
缓解DDoS攻击的交互是什么?
缓解DDoS攻击的关键在于区分攻击流量和普通流量。例如,如果一个项目的发布让一个组织的站点被焦虑的客户淹没,那么删除所有流量就是一个失误。如果该组织意外地在高峰时间遭遇来自已知攻击者的大量僵局,那么缓解攻击的努力可能是根本性的。

多向量DDoS攻击采用多种攻击路径来意外地压倒目标,从而将调节工作转移到任何一个方向。多向量DDoS是一种同时针对多个层的攻击,例如DNS强化(专注于第3/4层)和HTTP洪水(专注于第7层)。
缓和多向量DDoS攻击需要各种方法来应对各种方向。通常,攻击越令人困惑,就越能确定攻击流量将难以与普通流量隔离——攻击者的目标是尽可能多地混入,提出适度尝试作为正如预期的那样浪费。
包括漫无目的地减少或限制流量在内的救济措施可能会导致大量流量与糟糕的情况发生冲突,并且攻击也可能会改变并调整以绕过对策。为了克服干扰的复杂努力,分层安排将提供最大的优势。
建立物联网(IoT)的小工具可能对真正的客户很有价值,但有时,它们对DDoS攻击者的适应性要强得多。与物联网相关的小工具包含任何具有计算和系统管理限制的设备,并且非常频繁地,这些小工具没有为安全而设计。
与物联网相关的小工具发现了巨大的攻击面,并且经常忽略安全最佳实践。例如,小工具经常与框架组织的硬编码确认认证一起发送,从而简化了攻击者登录小工具的过程。有时,验证认证无法更改。小工具还会定期传输而无法更新或修复产品,从而进一步使它们受到利用显着弱点的攻击。
物联网僵尸网络正逐渐被用来发动巨大的DDoS攻击。2016年,Mirai僵尸网络被用来攻击地名专家组织Dyn;攻击量估计为每秒600多吉比特。2016年末对法国促进公司OVH发布的另一次攻击达到了每秒超过1TB的速度。自Mirai使用其代码组件以来,众多物联网僵尸网络出现。dark_nexusIoT僵尸网络就是其中一种模型。
DDoS攻击流量会导致可访问性问题。在组织中,可访问性和管理问题很常见。应该可以识别标准功能问题和DDoS攻击。有时,每天都会发生DDoS攻击,因此请了解要搜索的内容。逐点流量调查对于最初确定是否发生攻击以及随后确定攻击策略非常重要。
下面记录了可能证明DDoS攻击的组织和员工实践实例。这些做法中的一种或多种应引起关注:
这些做法还可以帮助确定要执行的攻击类型。例如,一个503错误可能代表了一种约定或网络驱动的攻击。如果该行为似乎是流向应用程序或网页的流量,则该行为可能表明存在应用程序级攻击。很多时候,个人要遵循选择攻击类型所需的每一个因素是不切实际的,因此必须利用组织和应用程序检查设备来自动化该过程。
分散的放弃管理攻击的迹象类似于拒绝管理攻击的迹象。DDoS攻击对企业构成严重风险并带来长期后果。因此,请熟悉DDoS攻击的风险、弱点和危险。
一旦进行,几乎很难阻止这些攻击。尽管如此,这些攻击的业务影响可以通过一些中心数据安全演练来限制。作为这些策略的一部分,执行定期安全审查以识别和解决与Dos相关的弱点,并寻求具有包含DDoS攻击经验的云服务提供商的帮助。此外,通过实践董事会决议、测试电子邮件网络钓鱼和客户意识,以及防止互联网上的DDoS攻击,协会可以降低其遭受DDoS攻击的风险。
本文来源:国外服务器--什么是DDoS攻击(ddos攻击属于哪种攻击类型)
本文地址:https://www.idcbaba.com/guowai/6199.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。


