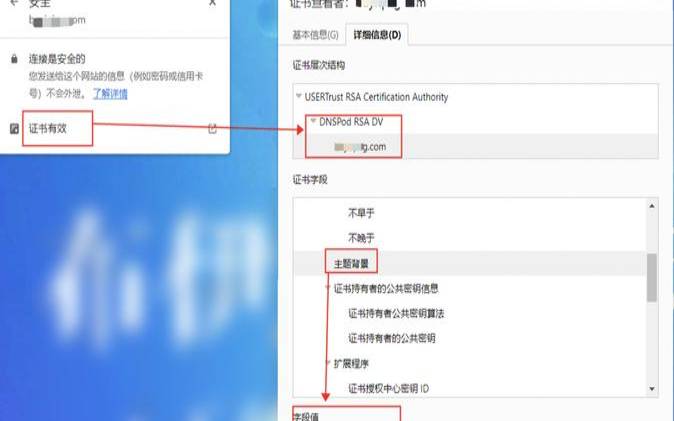

浏览浏览器的地址栏,您会看到一个挂锁图标。安全专家认为SSL证书对于任何在线项目都是必不可少的,事实上,虽然不是每个人都在听,但这些证书的使用在过去几年中已经增长了很多。这是告诉您网站的访问者您关心他们数据的安全性的最简单方法,并且您必须确保您的网站有一个。有这么多提供商,选择最适合您需要的证书可能很困难。在我们开始之前,让我们看看什么是SSL证书以及它是如何工作的。
什么是SSL?
马上,您可能会遇到一些困惑。SSL代表安全套接字层——一种促进计算机网络安全连接的加密协议。尽管它们以它命名,但现代SSL证书不使用安全套接字层协议。
相反,它们现在都基于传输层安全性(TLS)–SSL的继任者。虽然很难说SSL名称为何停滞不前,但很容易看出为什么SSL证书的重要性多年来如此增长。
SSL证书的工作是加密在客户端和服务器之间流动的数据,以降低中间人攻击的风险。
顾名思义,在中间人攻击中,黑客捕获了在用户计算机和不受SSL证书保护的网站之间传输的信息包。这些数据包通常包含敏感信息,如登录详细信息、信用卡号等,以及
如果是纯文本,很容易被窃取和滥用。在没有SSL证书的情况下,犯罪分子还可以更改返回给用户的内容,从而将他们重定向到恶意页面或启动诈骗操作。
中间人攻击已经存在了很长时间,但在过去,这并不是什么大问题。连接到网络的人数要少得多,他们在互联网上共享的敏感信息量也少得多。SSL证书相当昂贵且部署和安装速度很慢,这就是为什么过去只有大型在线商店拥有它们的原因。
随着时间的推移,越来越多的人可以访问互联网,他们执行的任务的性质也发生了变化。保护他们的信息突然成为当务之急,SSL证书变得至关重要。它们的存在是如此重要,以至于多年来,互联网浏览器已经实施了许多更改,以便清楚哪些网站有SSL证书,哪些没有。
SSL证书如何工作?
SSL证书本质上是安装在托管网站的服务器上的文件。它包含一个公共加密密钥、有关网站/服务器所有者和颁发证书的证书颁发机构(CA)的信息。建立安全连接的第一步称为TLS握手。
服务器使用SSL证书的副本响应初始消息。客户端的浏览器检查证书以查看它是否信任颁发它的CA,如果信任,它使用包含的公钥加密并将所谓的“预主密钥”发送回服务器。
premastersecret只能由存储在服务器上且从不与任何人共享的私钥解密。客户端和服务器都使用解密的premastersecret以及在TLS握手期间交换的其他数据位来创建会话密钥——从此时起将用于加密数据的加密密钥。每次用户访问网站时,都会启动相同的过程,并生成一组新的、唯一的会话密钥。
为什么我们需要SSL证书?
SSL证书有两个主要用途。它结合使用非对称和对称加密,不仅可以确保数据在传输过程中受到保护,还可以确保客户端与正确的服务器进行通信。
在TLS握手期间,用户的浏览器有效地验证服务器并确保它不是冒名顶替者。稍后,当连接建立时,它会对数据进行加密,以保证即使有人设法拦截它,他们也无法窃取或以任何方式修改它。

自签名证书、DV、OV和EV
SSL证书不需要很昂贵。使用OpenSSL等免费工具,您可以创建自己的SSL证书并促进客户端和服务器之间的安全连接,而无需花费一分钱。这些证书称为自签名证书,它们确实有许多合法的应用程序。在生产环境中保护网站并不是其中之一。
它们被称为自签名,因为它们不是由证书颁发机构颁发的。虽然这可能会为您节省一大笔钱,但它在某种程度上违背了最初拥有SSL证书的目的。
SSL证书的主要目标之一是向用户保证他们正在与正确的服务器通信。这就是为什么当CA颁发证书时,它会执行某些检查以确保获得证书的人真正拥有域和基础在线业务。
浏览器仅在信任CA已完成这些检查时才建立安全连接。没有CA意味着访问者在尝试连接到您的网站时会看到警告。
如果您想表明您对用户安全的重视,您需要拥有由受信任的CA颁发的SSL证书。您有很多供应商可供选择,但在您到达那里之前,您需要决定您需要哪种类型的SSL证书。
不同类型的证书在它们的工作方式上并没有太大的不同。在保护人们的数据方面,他们都做同样的工作。不同之处在于证书持有者需要通过的验证级别,以向访问者保证他们正在与合法实体开展业务。以下是不同类型的SSL证书的工作方式:
什么是好的SSL购买?
毫无疑问,您的网站需要SSL证书。如您所见,有很多选项和许多不同的供应商可供选择。那么,在你拿到钱包之前,你需要记住哪些事情呢?
您需要了解项目的要求。例如,如果您正在创建一个个人博客,并在其中不时分享您的想法,那么每年花费数百(甚至数千)美元购买EV证书是没有意义的。事实上,对于这类项目,免费的Let'sEncrypt证书可能就是您所需要的一切。
再往上走,事情变得有点复杂。如果您打算通过您的网站开展任何类型的业务,您可能需要考虑选择其中一种付费选项。从技术角度来看,证书本身不会增加额外的安全性,但它们可以为您提供额外的可信度,尤其是在您申请OV证书的情况下。
为新项目选择扩展验证SSL可能不是最好的选择。证书非常昂贵,并且浏览器供应商最近实施的更改意味着最终用户现在很难区分EV和OV证书。应该为处理大量敏感数据的流行网站保留EV解决方案。
一旦确定了适合您的证书类型,您就需要选择证书供应商。你可以做得比货比三家更糟糕。价格差异很大,您需要确保如果您选择更昂贵的选择,您会得到一些回报。
有些人继续坚持认为,如果您的网站没有登录表单或结帐页面,则不需要SSL证书。这与事实相去甚远。SSL证书不只是加密服务器和客户端之间的通信。它还可以作为您与合法网站进行通信的保证。安装和配置SSL证书曾经既昂贵又令人厌烦,但幸运的是现在情况发生了变化。如果您的网站不受SSL证书保护,您必须尽快修复此错误。
本文来源:国外服务器--SSL证书如何工作(ssl证书在哪购买)
本文地址:https://www.idcbaba.com/guowai/6250.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。


