
网络安全要求不断发展,网络安全问题成为组织的日常麻烦。定期进行漏洞评估(VA)可以帮助您了解IT基础架构中的结构性弱点并保护资产。
全面的VA提供有关您的数字资产、一般风险和安全缺陷的广泛知识,可能会降低网络攻击的可能性。在这篇文章中了解为什么VA必不可少,以及您可以采取哪些步骤来保护组织的资产。
漏洞评估(也称为漏洞分析)是一种识别、量化和分析IT基础设施中安全弱点的过程。VA的主要目标是发现任何可能危及组织整体安全和运营的漏洞。因此,VA可以帮助您最大限度地降低威胁的可能性。
许多安全专家交替使用术语“漏洞评估”和“渗透测试”,尽管它们的含义不同。虽然VA发现并衡量系统弱点的严重性,但渗透测试是一项以目标为导向的练习。换句话说,渗透测试更侧重于通过绘制真实攻击者可以用来破坏防御的路径来模拟现实生活中的攻击。
漏洞评估不再只是组织中可有可无的资源。根据组织的类型,您可能有义务进行定期VA以保持合规性。多年来,出现了各种合规性法规,以应对不断变化的安全挑战。
遵守通用数据保护条例(GDPR)、支付卡行业数据安全标准(PCIDSS)和健康保险流通与责任法案(HIPAA)就是这样的例子。这些标准要求组织定期进行VA,以确保他们保护客户的敏感数据。漏洞评估是一个整体安全流程,包括不同的任务,例如:
漏洞评估结果是一份VA报告,作为组织的安全策略和其他安全产品。进行VA,需要结合使用漏洞扫描工具和技术判断等工具。完成后,VA会建议可以帮助减轻已识别风险的措施。
您可以根据以下内容对漏洞扫描进行分类:
漏洞评估可以扫描的资产类型
漏洞扫描的五类是基于它们可以扫描的数字资产的种类。它们是基于网络的扫描器、基于主机的扫描器、应用程序扫描器、无线网络扫描器和数据库扫描器。
此类别下有两种类型的漏洞扫描:外部扫描器和内部扫描器。

进行脆弱性评估是一个包含五个步骤的过程。重要的是要考虑每个步骤都需要什么。
您应该考虑要扫描哪些资产以及VA的具体目标。思考以下问题:
接下来,您可以使用手动或自动工具主动扫描网络。该过程会生成一个漏洞列表及其严重级别,您可以使用它来过滤掉误报。
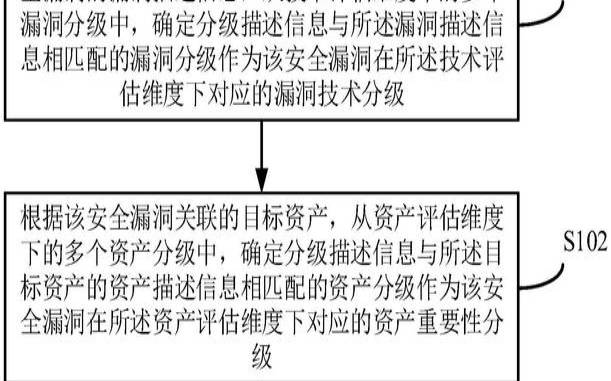
然后进行全面分析,详细说明漏洞的原因及其潜在影响。根据面临风险的工作负载和缺陷的严重程度,您可以对每个漏洞进行排名。这个想法是通过提供关于威胁对网络的影响的明确紧迫感来帮助您量化威胁。
根据分析阶段的结果,您应该从修补最严重的缺陷开始。您可以使用各种工具,例如更新软件或安装新的安全工具来修复您的网络缺陷。如果这些漏洞不会对组织构成重大威胁,那么修复它们可能不值得您付出努力。
单个VA只是您的网络在特定时刻的快照。为确保您拥有整个IT基础架构的全局视图,您需要至少每周或每月执行一次定期VA。
进行漏洞评估有很多好处,包括:
创建报告是漏洞评估过程中的关键步骤。所有漏洞评估报告都应详细说明,并可包括以下内容:
漏洞评估工具旨在自动检查您的应用程序是否存在新的和当前的威胁。以下是工具示例:
作为最佳实践,安排对所有重要IT系统进行频繁的自动扫描。这些扫描的结果应包含在组织的持续漏洞评估过程中。
本文来源:国外服务器--什么是漏洞评估(漏洞评估可以检测什么)
本文地址:https://www.idcbaba.com/guowai/6529.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。


