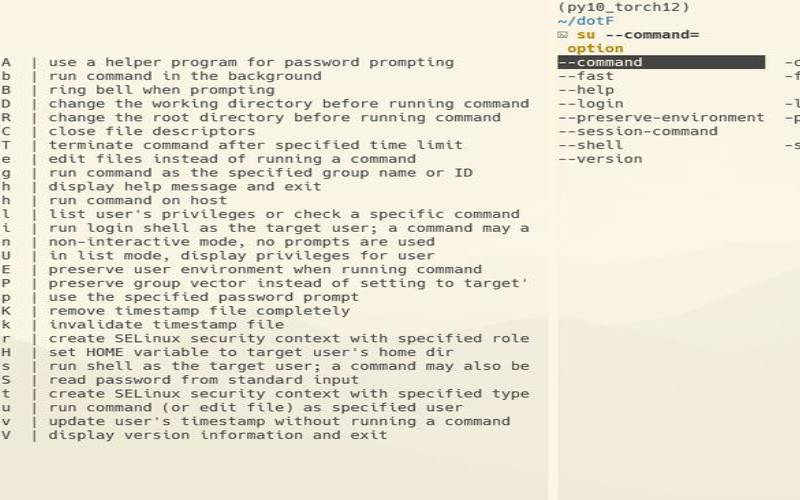

Linux中新建用户的命令是,一般系统中这个命令对应的路径都在环境变量里,如果直接输入不管用的话,就用绝对路径名的方式:。
新建用户命令只有root用户才能执行,先从普通用户ubuntu切换到root用户(如何切换后文会介绍):
ubuntu@VM-0-14-ubuntu:~$su-
Password:#输入root用户登录密码
root@VM-0-14-ubuntu:~带上-m参数
root@VM-0-14-ubuntu:~#ls/home
test_userubuntupasswdtest_user
EnternewUNIXpassword:#输出test_user的密码
passwd:passwordupdatedsuccessfully
root@VM-0-14-ubuntu:~exit
ubuntu@VM-0-14-ubuntu:~$
可以看到,命令提示符前面已经由变成,说明现在的身份是用户。
首先需要解释下代表什么意思。
之前一直以为是,查阅资料之后才知道原来表示。
知道是由什么缩写来的之后,那么它提供的功能就显而易见了,就是切换用户。
su<user_name>
或者
su-<user_name>
两种方法只差了一个字符,会有比较大的差异:
如果加入了参数,那么是一种的方式,意思是说切换到另一个用户之后,当前的shell会加载对应的环境变量和各种设置;
如果没有加入参数,那么是一种的方式,意思是说现在切换到了,但是当前的shell还是加载切换之前的那个用户的环境变量以及各种设置。
光解释会比较抽象,我们看一个例子就比较容易理解了。
首先从ubuntu用户以的方式切换到root用户,比较两种用户状态下环境变量中的值(命令不跟任何,默认切换到root用户):
ubuntu@VM-0-14-ubuntu:~$env|grepubuntu
PWD=/home/ubuntu#是/home/ubuntu
ubuntu@VM-0-14-ubuntu:~$su#non-login-shell方式
Password:#输入root用户登录密码
root@VM-0-14-ubuntu:/home/ubuntu#env|grepubuntu
PWD=/home/ubuntu#可以发现还是/home/ubuntu
root@VM-0-14-ubuntu:/home/ubuntu#
的确是切换到root用户了,但是shell环境中的变量并没有改变,还是用之前ubuntu用户的环境变量。
接着从ubuntu用户以的方式切换到root用户,同样比较两种用户转台下环境变量中的值:
ubuntu@VM-0-14-ubuntu:~$env|grepubuntu
PWD=/home/ubuntu#是/home/ubuntu
ubuntu@VM-0-14-ubuntu:~$su-#是login-shell方式
root@VM-0-14-ubuntu:~#env|greproot
PWD=/root#已经变成/root了
root@VM-0-14-ubuntu:~#
可以看到用的方式切换用户的话,shell中的环境变量也跟着改变了。
总结:具体使用哪种方式切换用户看个人需求:
login-shell
2.2切换到指定用户
前面已经介绍了,如果命令后面不跟任何<user_name>,那么默认是切换到root用户:
ubuntu@VM-0-14-ubuntu:~$su-
root@VM-0-14-ubuntu:/home/ubuntu#
因为在部分已经新建了一个test_user用户,并且我们也知道test_user用户的登录密码(root用户设置的),就能从ubuntu用户切换到test_user用户:
ubuntu@VM-0-14-ubuntu:~$su-test_user
Password:#test_user用户的密码
前面的方法中,都是先切换到另一个用户(root或者test_user),在哪个用户的状态下执行命令,最后输入返回当前ubuntu用户。
还有一种方式是:不需要先切换用户再执行命令,可以直接在当前用户下,以另一个用户的方式执行命令,执行结束后就返回当前用户。这就得用到参数。
su--c"指令串"#以root的方式执行"指令串"
看个例子:
ubuntu@VM-0-14-ubuntu:~$cat/etc/shadow

ubuntu@VM-0-14-ubuntu:~$su--c"tail-n4/etc/shadow"
Password:#输入root用户密码
ubuntu:$1$fZKcWEDI$uwZ64uFvVbwpHTbCSgim0/:18352:0:99999:7:::
mysql:!:18376:0:99999:7:::
test_user:$6$.ZY1lj4m$ii0x9CG8h.JHlh7zKbfBXRuolJmIDBHAd5eqhvW7lbUQXTRS//89jcuTzRilKqRkP8YbYW4VPxmTVHWRLYNGS/:18406:0:99999:7:::
ubuntu@VM-0-14-ubuntu:~$#执行完马上返回ubuntu用户而不是root用户
这种执行方式和后面要介绍的很像,都是临时申请一下root用户的权限。但还是有差异,接着往后看。
首先还是解释下命令是什么意思。
的英文全称是,即以超级用户(root用户)的方式执行命令。这里的和之前表示的是不同的,这点需要注意,很容易搞混。
先介绍命令能做什么事情,然后说明为何能做到这些,以及如何做到这些。
在Linux中经常会碰到这种情况,比如以ubuntu用户的身份查看的内容。因为这个文件的内容是只有root用户能查看的。
那如果想要查看怎么办呢?这时候就可以使用:
ubuntu@VM-0-14-ubuntu:~$tail-n3/etc/shadow
tail:cannotopen'/etc/shadow'forreading:Permissiondenied#没有权限
ubuntu@VM-0-14-ubuntu:~$sudo!!#跟两个惊叹号
mysql:!:18376:0:99999:7:::
test_user:$6$.ZY1lj4m$ii0x9CG8h.JHlh7zKbfBXRuolJmIDBHAd5eqhvW7lbUQXTRS//89jcuTzRilKqRkP8YbYW4VPxmTVHWRLYNGS/:18406:0:99999:7:::
ubuntu@VM-0-14-ubuntu:~$
实例中,我们使用了这个小技巧,表示重复上面输入的命令,只不过在命令最前面加上。
因为我已经设置了命令不需要输入密码,所以这里就能直接输出内容。如果没有设置的话,需要输入当前这个用户的密码,例如本例中,就应该输入ubuntu用户的登录密码。
两次相邻的操作,如果间隔在之内,第二次输入不需要重新输入密码;如果超过,那么再输入时,又需要输入密码。所以一个比较省事的方法是设置操作不需要密码。后面介绍如何设置。
除了以root用户的权限执行命令外,还有其它几个用法,这里做简单介绍。
sudosu-
这种方式也能以的方式切换到root用户,但是它和方法是由区别的:
su-
还有一个命令:
sudo-i
这个命令和效果一致,也是切换到root用户,也是需要提供当前用户(ubuntu用户)的登录密码。
现在切换到test_user用户,尝试显示文件的内容:
ubuntu@VM-0-14-ubuntu:~$su-test_user
Password:#test_user的密码
[sudo]passwordfortest_user:#test_user的密码
test_userisnotinthesudoersfile.Thisincidentwillbereported.
$
会看到倒数第二行中的错误提示信息,无法查看的内容,这是为什么?为什么ubuntu可以使用但是test_user不行呢?
一个用户能否使用命令,取决于文件的设置。
从3.1节中已经看到,ubuntu用户可以正常使用,但是test_user用户却无法使用,这是因为文件里没有配置test_user。
也是一个文本文件,但是因其有特定的语法,不要直接用或者来编辑它,需要用这个命令。输入这个命令之后就能直接编辑这个文件了。
需要说明的是,只有root用户有权限使用命令。
先来看下输入命令后显示的内容。
root@VM-0-14-ubuntu:~UserprivilegespecificationrootALL=(ALL:ALL)ALLAllowmembersofgroupsudotoexecuteanycommand%sudoALL=(ALL:ALL)ALLinclude"directives:test_user使用sudo需要提供test_user的密码
接下来再在test_user账户下执行:
ubuntu@VM-0-14-ubuntu:~$su-test_user
tail:cannotopen'/etc/shadow'forreading:Permissiondenied
$sudotail-n3/etc/shadow#加上sudo
mysql:!:18376:0:99999:7:::
test_user:$6$.ZY1lj4m$ii0x9CG8h.JHlh7zKbfBXRuolJmIDBHAd5eqhvW7lbUQXTRS//89jcuTzRilKqRkP8YbYW4VPxmTVHWRLYNGS/:18406:0:99999:7:::
$
可以看到,现在已经可以使用了。
我们已经看到了,如果一个用户在文件中,那么它就具有权限,就能通过或者等命令切换到root用户了,那这时这个用户就变成root用户了,那这不对系统造成很大的威胁吗?
实际上的确是这样的。所以如果在编辑文件赋予某种用户权限时,必须要确定该用户是可信任的,不会对系统造成恶意破坏,否则将所有root权限都赋予该用户将会有非常大的危险。
当然,root用户也可以编辑使用户只具备一部分权限,即只能执行一小部分命令。有兴趣的读者可以参考Reference部分第二条,这篇文章不再赘述。
sudosu-
两种方式的差异也显而易见:如果我们的Linux系统有很多用户需要使用的话,前者要求所有用户都知道root用户的密码,这显然是非常危险的;后者是不需要暴露root账户密码的,用户只需要输入自己的账户密码就可以,而且哪些用户可以切换到root,这完全是受root控制的(root通过设置实现的),这样系统就安全很多了。
以上就是Linux命令su和sudo的区别是什么的详细内容,更多请关注主机测评网其它相关文章!
本文来源:国外服务器--linuxsu-和su的区别(sudo配置文件)
本文地址:https://www.idcbaba.com/guowai/6607.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。


