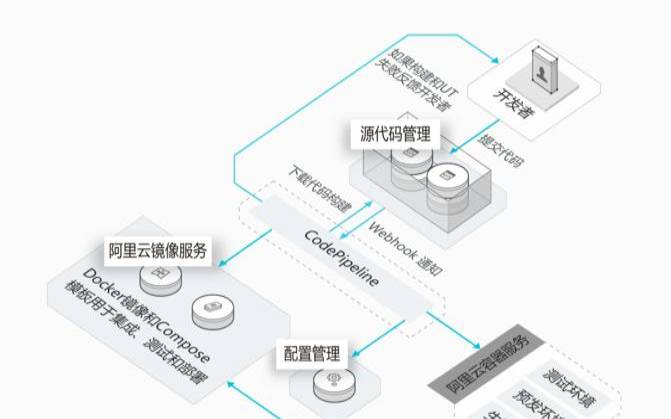

随着容器技术的迅猛发展,越来越多的企业和开发者开始将应用程序打包成容器镜像并部署到生产环境中。容器镜像的安全问题也逐渐受到关注。为了确保容器镜像的安全性,我们可以使用Trivy这样的工具进行容器漏洞扫描。
Trivy是一个开源的容器镜像漏洞扫描工具,它可以帮助我们发现容器镜像中存在的安全漏洞,并提供相应的修复建议。它支持多种容器镜像格式,如Docker、OCI和ACI,可以在构建和运行时进行漏洞扫描。
构建安全容器镜像的第一步是选择一个可信的基础镜像。基础镜像是构建容器镜像的基础,容器镜像的安全性直接受到基础镜像的影响。我们应该选择官方或者经过认证的基础镜像,因为它们经过了严格的测试和审查,通常比较安全。
在选择基础镜像之后,我们需要编写Dockerfile或者其他构建文件来定义容器镜像的构建过程。在构建过程中,我们可以使用Trivy进行容器镜像的漏洞扫描。Trivy会分析容器镜像中的操作系统和应用程序,检查是否存在已知的安全漏洞。
为了使用Trivy进行漏洞扫描,我们首先需要安装Trivy工具。Trivy支持多种操作系统和架构,可以在Linux、macOS和Windows上运行。安装完成后,我们可以使用Trivy命令对容器镜像进行扫描。

```
trivy image <镜像名称>
Trivy会从漏洞数据库中获取最新的漏洞信息,并与容器镜像进行比对。如果发现容器镜像中存在已知的安全漏洞,Trivy会给出相应的警告和修复建议。我们可以根据Trivy的扫描结果来修复容器镜像中的漏洞,确保容器镜像的安全性。
除了在构建时进行漏洞扫描,我们还可以在运行时使用Trivy进行容器镜像的漏洞扫描。我们可以使用以下命令对一个正在运行的Docker容器进行扫描:
trivy container <容器名称>
Trivy会连接到正在运行的容器,并对容器镜像进行扫描。这样我们可以在容器运行期间及时发现并修复容器镜像中的安全漏洞。
除了容器镜像的漏洞扫描,Trivy还支持对容器镜像的配置文件进行扫描。容器镜像的配置文件包含了容器的运行参数和环境变量等信息,也可能存在安全问题。我们可以使用Trivy对容器镜像的配置文件进行扫描,发现并修复配置文件中的安全问题。
在使用Trivy进行容器漏洞扫描时,我们还可以结合其他工具和方法来提高容器镜像的安全性。我们可以使用静态代码分析工具对应用程序的源代码进行扫描,发现并修复潜在的安全问题。我们还可以使用容器运行时安全工具来监控容器的运行状态,发现并阻止恶意行为。


本文来源:免费资源--构建安全容器镜像(容器镜像中包含哪些内容)
本文地址:https://www.idcbaba.com/mianfei/2389.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。