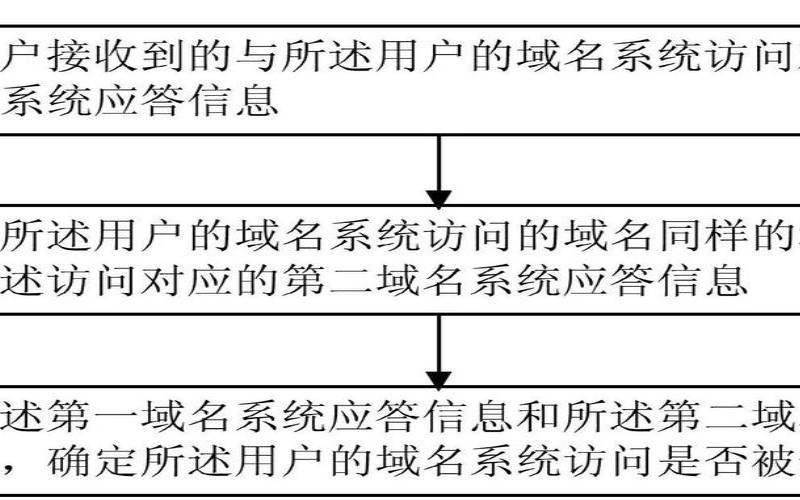

域名劫持是指黑客在DNS主机或者被攻击的计算机上恶意修改DNS记录,使得用户在访问特定网站时被重定向到恶意网站或者*页面,从而达到窃取用户信息的目的。在互联网安全领域,域名劫持属于一种比较常见和危险的攻击方式之一。
域名劫持会给用户带来巨大的安全风险,如窃取个人账号和密码、传播木马*、发起钓鱼攻击等。同时,也给企业和网站管理员带来了巨大的经济损失和声誉损害。
*种方式是使用在线工具进行检测,如可以使用360网站安全检测等网站进行检测。也可以使用一些维护DNS解析记录的工具,如NSLookup、Dig等进行检测,但需要具备一定的技术能力。

更新操作系统和浏览器,及时安装安全补丁,以避免旧版软件漏洞被黑客利用。
不要轻易公开个人*信息,包括用户名、密码等等,同时不要在不安全的环境下访问敏感网站。
支付平台等类似网站时,尽量使用防钓鱼措施,如安装网银劫持拦截插件等。
定期检查自己的域名解析记录是否被篡改或劫持,及时发现并修复问题。
备份重要数据,及时更新网站内容和代码,以防止遭到损害后无法恢复数据。


本文来源:vps主机--域名劫持是什么(域名劫持是什么意思)
本文地址:https://www.idcbaba.com/vps/7098.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 1919100645@qq.com 举报,一经查实,本站将立刻删除。